


Notitie
Waarom tijdig onderhoud belangrijker wordt in het AI-tijdperk
AI maakt cyberaanvallen niet nieuw. Het maakt delen van het proces wel sneller en toegankelijker. Daardoor wordt de tijd tussen het bekend worden van een lek en het misbruiken ervan steeds belangrijker. Voor ondernemers is dat geen reden voor paniek, maar wel een goede reden om websiteonderhoud serieus en structureel te organiseren.
Een zakelijke website bestaat meestal uit meer onderdelen dan je aan de voorkant ziet. Denk aan de hostingomgeving, WordPress zelf, een thema, plugins, gebruikersaccounts en koppelingen met andere diensten. Ieder onderdeel kan worden bijgewerkt, verouderd raken of een kwetsbaarheid bevatten.
Jarenlang kon uitgesteld onderhoud soms onopgemerkt blijven. Dat maakte het niet veilig, maar het risico voelde minder direct. Nu geautomatiseerde scans breed beschikbaar zijn en AI steeds meer helpt bij onderzoek, verkenning en het aanpassen van aanvalstechnieken, wordt dat venster kleiner.
Wat AI daadwerkelijk verandert
Geautomatiseerd zoeken naar kwetsbare websites bestaat al veel langer dan generatieve AI. Het is dus te simpel om te zeggen dat AI ineens alle websites hackt. Wat wel verandert, is de snelheid waarmee informatie kan worden verwerkt en handelingen kunnen worden ondersteund.
AI kan bijvoorbeeld helpen bij het analyseren van software, het begrijpen van een gevonden kwetsbaarheid, het schrijven of aanpassen van code en het selecteren van interessante doelen. Google Threat Intelligence beschrijft AI daarom als een force multiplier: het vervangt niet de hele aanvaller, maar kan verschillende stappen in de aanvalsketen versnellen.
Voor website-eigenaren verandert vooral de praktische conclusie: wanneer een beveiligingslek bekend en technisch bruikbaar is, wil je niet wekenlang wachten voordat je beoordeelt of jouw site geraakt wordt.
Van bekend lek naar aanval: steeds minder handwerk
Een kwetsbaarheid wordt ontdekt. Er verschijnt technische informatie of werkende voorbeeldcode. Vervolgens zoeken scans naar websites waarop de betreffende softwareversie nog actief is. Zodra zo’n site wordt gevonden, kan een aanval worden geprobeerd.
Dat proces verloopt niet bij ieder lek hetzelfde en niet iedere verouderde website wordt automatisch aangevallen. Toch is de trend duidelijk genoeg om rekening mee te houden. Onderzoek van Mandiant liet al zien dat de gemiddelde tijd tot misbruik van kwetsbaarheden korter werd. Recente analyses plaatsen bovendien steeds meer misbruik vóór of vlak rond het moment waarop een lek publiek bekend wordt.
Het relevante risico is dus niet alleen een zeer gerichte aanval op jouw bedrijf. Een groot deel van de dreiging is juist opportunistisch: systemen zoeken op schaal naar een bekende zwakke plek. Een kleinere organisatie kan daarin net zo goed worden gevonden als een grote.
Je website is een technische keten
Een website is zo veilig als de onderdelen en toegangen eromheen. Een actuele WordPress-versie helpt weinig wanneer een oude plugin kwetsbaar blijft. Een goed bijgewerkte site kan alsnog risico lopen door een zwak beheerderswachtwoord, een vergeten account of een onveilige externe koppeling.
Daarom kijken we bij beheer niet alleen naar het rode bolletje naast een update. We kijken naar de samenhang: welke software draait er, is die nog nodig, wordt die actief onderhouden, wie heeft toegang en is herstel mogelijk als een wijziging misgaat?
Wat er kan gebeuren als onderhoud uitblijft
Stel dat een website een plugin gebruikt waarvoor een ernstig beveiligingslek bekend wordt. De plugin blijft nog enkele weken op de oude versie staan. Een scan vindt de site en probeert het bekende lek. Als dat lukt, kan een aanvaller bijvoorbeeld ongewenste gebruikers toevoegen, spam plaatsen, bezoekers doorsturen of bestanden aanpassen.
Het zichtbare probleem is dan misschien een onbereikbare website, maar de echte kosten zitten vaak breder: onderzoek, herstel, controle van gegevens, communicatie, verloren omzet en reputatieschade. Bovendien moet je kunnen aantonen wat er is gebeurd en of persoonsgegevens geraakt kunnen zijn.
Dit voorbeeld is geen voorspelling en ook geen garantie dat iedere achterstallige update tot een incident leidt. Het laat wel zien waarom een bekend risico laten staan zelden een goede zakelijke keuze is.
Goed beheer is meer dan op ‘bijwerken’ klikken
Blind alles tegelijk updaten is ook geen volwassen beheerstrategie. Een update kan conflicteren met maatwerk, een koppeling of een andere plugin. Goed beheer combineert beveiliging daarom met continuïteit.
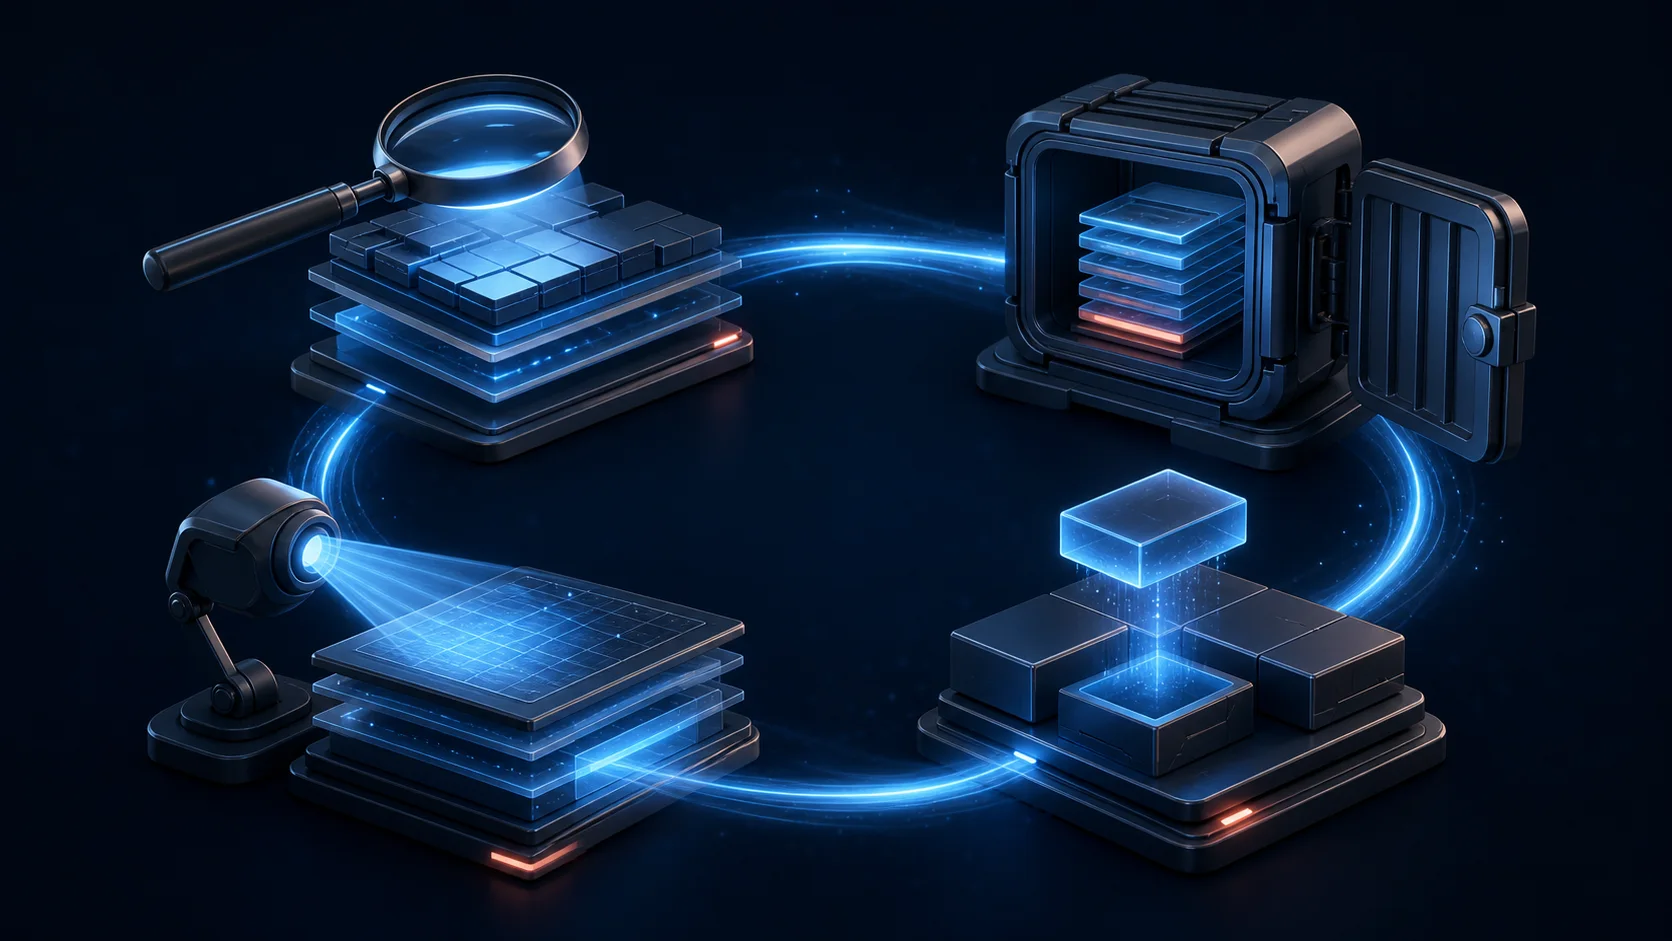
- Beoordelen. Wat verandert er, hoe urgent is het en welke onderdelen kunnen worden geraakt?
- Een bruikbare back-up maken. Niet alleen aannemen dat er een back-up is, maar weten hoe herstel werkt.
- Gecontroleerd bijwerken. Kritieke beveiligingsupdates krijgen prioriteit; grotere wijzigingen worden passend getest.
- De werking controleren. Denk aan formulieren, inloggen, betalingen, belangrijke pagina’s en foutmeldingen.
WordPress adviseert zelf om de kernsoftware, plugins en thema’s actueel te houden en vóór wijzigingen een back-up te maken. Dat klinkt eenvoudig, maar de waarde zit in de discipline waarmee het steeds opnieuw gebeurt.
Wat je vandaag kunt controleren
- Wanneer zijn WordPress, plugins en het thema voor het laatst gecontroleerd?
- Staat er software op de site die niet meer wordt gebruikt of onderhouden?
- Welke accounts hebben beheerrechten en zijn die allemaal nog nodig?
- Is tweestapsverificatie ingeschakeld waar dat mogelijk is?
- Worden back-ups automatisch gemaakt én kan iemand ze daadwerkelijk terugzetten?
- Wordt na een update gecontroleerd of de belangrijkste functies nog werken?
Kun je op meerdere vragen geen duidelijk antwoord geven, dan is dat een nuttig signaal. Niet dat er nu per definitie iets mis is, maar wel dat eigenaarschap en afspraken scherper kunnen.
Geen paniek, wel eigenaarschap
Geen enkele onderhoudsaanpak voorkomt ieder incident. Ook volledig actuele software kan een nog onbekend lek bevatten. Goed beheer verkleint wel de kans dat een bekend probleem onnodig lang open blijft staan en maakt herstel beheersbaarder wanneer er toch iets gebeurt.
De ontwikkeling van AI verandert daarom niet de basis, maar verhoogt het tempo. Weten wat er draait, tijdig beoordelen, gecontroleerd bijwerken en blijven controleren: dat is geen technisch extraatje, maar normaal digitaal ondernemerschap.
Weet je niet hoe jouw website ervoor staat? We kunnen de technische basis en het huidige beheer praktisch met je nalopen. Neem contact op met Web and Brand.
Bronnen en verdere verdieping
- Google Threat Intelligence: AI in vulnerability research and exploitation
- Mandiant: trends in de tijd tussen publicatie en misbruik van kwetsbaarheden
- Google Cloud en Mandiant: AI-ondersteund kwetsbaarhedenbeheer en de afnemende tijd tot misbruik
- CISA: Known Exploited Vulnerabilities Catalog
- WordPress-documentatie: WordPress veilig bijwerken
- WordPress-documentatie: plugins beheren en bijwerken